Domain hstt.de kaufen?
Wir ziehen mit dem Projekt
hstt.de um.
Sind Sie am Kauf der Domain
hstt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hstt.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Welche Camping-Ausrüstung ist unverzichtbar für eine gelungene Outdoor-Abenteuer?
Ein Zelt, Schlafsack und Isomatte sind unverzichtbar für eine gelungene Camping-Tour. Außerdem sind Kochutensilien, wie ein Campingkocher und Geschirr, wichtig für die Verpflegung. Eine Stirnlampe oder Taschenlampe sollte ebenfalls nicht fehlen, um auch bei Dunkelheit gut sehen zu können. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
INF Sicherheits-Karabinerhaken für Outdoor-Ausrüstung - Aluminiumlegierung D-Ring für Camping und Wandern WeißAluminiumlegierung D-Ring-Karabiner (17cm x 8cm x 2cm) mit verschleißfester Oberfläche und hoher Festigkeit. Ideal für Camping, Wandern und Befestigung an Rucksäcken, Flaschen und Werkzeugen. Hohe Tragfähigkeit: Dieser Aluminiumlegierung Karabiner mit D-Ring-Form und Mutterverschluss wurde für hohe Tragfähigkeit entwickelt und bietet zuverlässige Lastaufnahme bei Outdoor-Anwendungen. Der Karabiner hält Rucksäcke, Seile und Ausrüstung sicher befestigt und verformt sich unter Belastung nicht leicht. Als robustes Outdoor-Equipment gewährleistet er sichere Befestigungen auf Wanderwegen, an Zelten und auf Einsatzstellen und eignet sich für den täglichen Gebrauch beim Tragen und Organisieren von Ausrüstung. Verschleißfestes Finish: Die verschleißfeste Oberfläche des D-Ring Karabiners minimiert Abrieb und Oberflächenverschleiß beim Einhaken an Gurten, Seilen oder Metallösen. Das Design sorgt für einen reibungslosen Verschlussmechanismus und verhindert übermäßige Reibung an Kontaktpunkten, sodass die Funktion und Optik über häufiges Befestigen und Lösen hinweg erhalten bleiben. Ideal als Camping-Karabinerclip oder Wander-Karabinerclip bei häufigem Einsatz im Freien. Leicht und praktisch: Gefertigt aus Aluminiumlegierung ist dieser Karabinerhaken leicht und bietet gleichzeitig hohe Festigkeit, wodurch er sich hervorragend für lange Wanderungen oder das Befestigen am Rucksack eignet, ohne aufzutragen. Die kompakte Bauweise ermöglicht das sichere Befestigen von Flaschen, Werkzeugen und Zubehör und macht den Karabiner zu einem praktischen Alltags- und Outdoor-Helfer für Camping, Wandern und vielseitige Gebrauchsszenarien. Vielseitige Verwendung: Das D-Ring-Design mit Mutterverschluss macht den Karabiner vielseitig einsetzbar für Camping, Wandern, Handwerk und den Alltag; er eignet sich zum Aufhängen von Ausrüstung, zur Organisation von Zubehör und für temporäre Befestigungen. Der Aluminiumlegierung Karabiner kombiniert geringes Gewicht mit stabiler Konstruktion, ist kompatibel mit Rucksackschlaufen und Metallösen und eignet sich für Outdoor-Touren, Worksites und Freizeitaktivitäten. Spezifikationen: Farbe: Mehrere Farben Größe: Länge:17cm x Breite:8cm x Höhe:2cm Material: Aluminiumlegierung Parameter: D-Ring Mutterverschluss-Design, verschleißfest, hohe Festigkeit, langlebig, geeignet zum Aufhängen von Gegenständen im Freien Das Paket beinhaltet: Karabiner x116,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Camping- & Outdoor-AbenteuerDas Knistern Eines Lagerfeuers Unter Einem Endlosen Sternenhimmel, Der Erste Kaffee Bei Sonnenaufgang Mit Blick Auf Einen Spiegelglatten See. Der Kalender 'camping- & Outdoor-abenteuer' Fängt Diese Perfekten Momente Ein Und Bringt Die Essenz Des...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
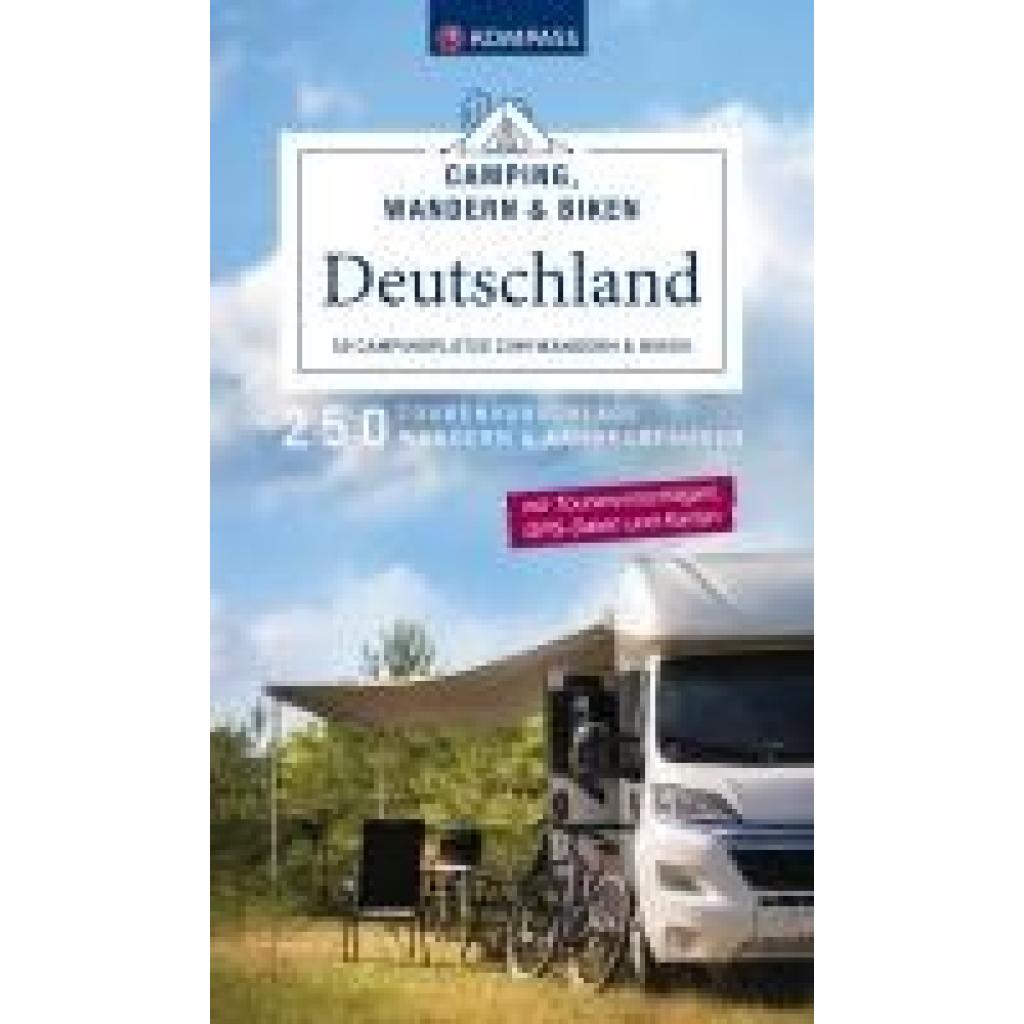
KOMPASS Camping, Wandern & Biken Deutschland - 50 Campingplätze zum Wandern und BikenKOMPASS Camping, Wandern & Biken Deutschland - 50 Campingplätze zum Wandern und Biken , 250 Tourenvorschläge zum Wandern und Fahrradfahren , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Neuerscheinung, Erscheinungsjahr: 20250415, Titel der Reihe: KOMPASS Outdoor-Führer#6107#, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Neuerscheinung, Seitenzahl/Blattzahl: 216, Keyword: Camping Fahrradführer; Camping Wanderführer; Campingführer Deutschland; Campingplätze Deutschland; Deutschland Campingführer; Deutschland Campingplätze, Fachschema: Deutschland / Reiseführer, Kunstreiseführer, Wanderführer~Fahrrad / Reiseführer, Reisebeschreibung~Camping - Campingführer~Zelten - Zeltlager, Fachkategorie: Walking, Wandern, Trekking~Radfahren: Allgemein und Touring~Camping~Reiseführer: Aktiv-Urlaub, Warengruppe: HC/Reiseführer Sport/Deutschland, UNSPSC: 49052000, Warenverzeichnis für die Außenhandelsstatistik: 49052000, Länge: 220, Breite: 130, Höhe: 11, Gewicht: 10, Produktform: Kartoniert, Genre: Reise,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Sicherheits-Karabinerhaken für Outdoor-Ausrüstung - Aluminiumlegierung D-Ring für Camping und Wandern WeißAluminiumlegierung D-Ring-Karabiner (17cm x 8cm x 2cm) mit verschleißfester Oberfläche und hoher Festigkeit. Ideal für Camping, Wandern und Befestigung an Rucksäcken, Flaschen und Werkzeugen. Hohe Tragfähigkeit: Dieser Aluminiumlegierung Karabiner mit D-Ring-Form und Mutterverschluss wurde für hohe Tragfähigkeit entwickelt und bietet zuverlässige Lastaufnahme bei Outdoor-Anwendungen. Der Karabiner hält Rucksäcke, Seile und Ausrüstung sicher befestigt und verformt sich unter Belastung nicht leicht. Als robustes Outdoor-Equipment gewährleistet er sichere Befestigungen auf Wanderwegen, an Zelten und auf Einsatzstellen und eignet sich für den täglichen Gebrauch beim Tragen und Organisieren von Ausrüstung. Verschleißfestes Finish: Die verschleißfeste Oberfläche des D-Ring Karabiners minimiert Abrieb und Oberflächenverschleiß beim Einhaken an Gurten, Seilen oder Metallösen. Das Design sorgt für einen reibungslosen Verschlussmechanismus und verhindert übermäßige Reibung an Kontaktpunkten, sodass die Funktion und Optik über häufiges Befestigen und Lösen hinweg erhalten bleiben. Ideal als Camping-Karabinerclip oder Wander-Karabinerclip bei häufigem Einsatz im Freien. Leicht und praktisch: Gefertigt aus Aluminiumlegierung ist dieser Karabinerhaken leicht und bietet gleichzeitig hohe Festigkeit, wodurch er sich hervorragend für lange Wanderungen oder das Befestigen am Rucksack eignet, ohne aufzutragen. Die kompakte Bauweise ermöglicht das sichere Befestigen von Flaschen, Werkzeugen und Zubehör und macht den Karabiner zu einem praktischen Alltags- und Outdoor-Helfer für Camping, Wandern und vielseitige Gebrauchsszenarien. Vielseitige Verwendung: Das D-Ring-Design mit Mutterverschluss macht den Karabiner vielseitig einsetzbar für Camping, Wandern, Handwerk und den Alltag; er eignet sich zum Aufhängen von Ausrüstung, zur Organisation von Zubehör und für temporäre Befestigungen. Der Aluminiumlegierung Karabiner kombiniert geringes Gewicht mit stabiler Konstruktion, ist kompatibel mit Rucksackschlaufen und Metallösen und eignet sich für Outdoor-Touren, Worksites und Freizeitaktivitäten. Spezifikationen: Farbe: Mehrere Farben Größe: Länge:17cm x Breite:8cm x Höhe:2cm Material: Aluminiumlegierung Parameter: D-Ring Mutterverschluss-Design, verschleißfest, hohe Festigkeit, langlebig, geeignet zum Aufhängen von Gegenständen im Freien Das Paket beinhaltet: Karabiner x116,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Camping- & Outdoor-AbenteuerDas Knistern Eines Lagerfeuers Unter Einem Endlosen Sternenhimmel, Der Erste Kaffee Bei Sonnenaufgang Mit Blick Auf Einen Spiegelglatten See. Der Kalender 'camping- & Outdoor-abenteuer' Fängt Diese Perfekten Momente Ein Und Bringt Die Essenz Des...19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Welche Camping-Ausrüstung ist unverzichtbar für eine gelungene Outdoor-Abenteuer?
Ein Zelt, Schlafsack und Isomatte sind unverzichtbar für eine gelungene Camping-Tour. Außerdem sind Kochutensilien, wie ein Campingkocher und Geschirr, wichtig für die Verpflegung. Eine Stirnlampe oder Taschenlampe sollte ebenfalls nicht fehlen, um auch bei Dunkelheit gut sehen zu können. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.